O Kraftlinie Gard proporciona visibilidade contínua sobre a segurança, o acesso e o risco em ambiente SAP. Transforme dados técnicos fragmentados em exposição priorizada, evidências rastreáveis e governação acionável — sem retirar às suas equipas SAP o controlo sobre as alterações.
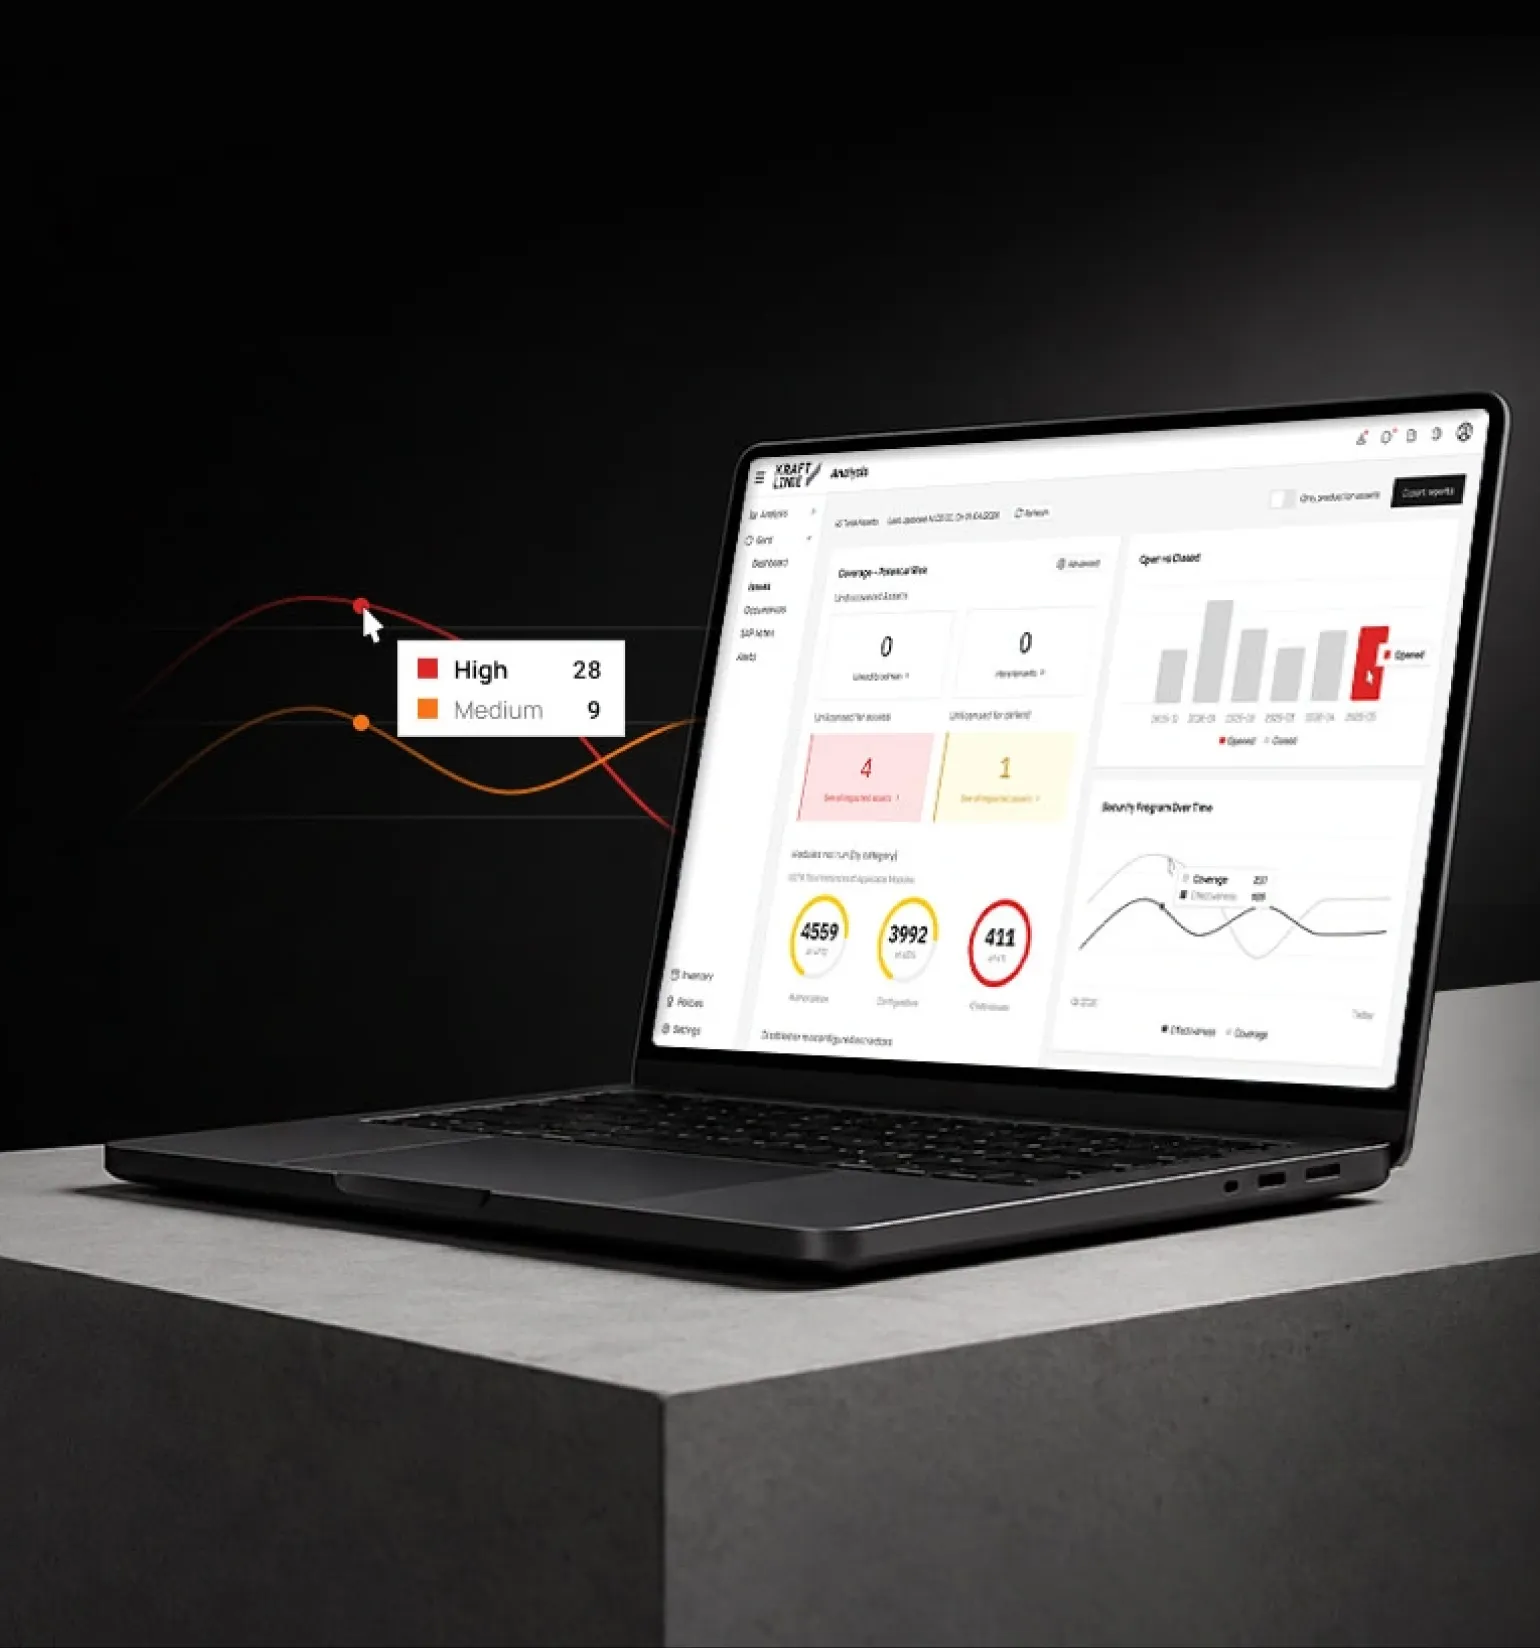
Os ambientes SAP combinam processos de negócio críticos, milhares de utilizadores e roles, modelos de autorização complexos, configurações de segurança, serviços, registos (logs) e alterações contínuas da plataforma. Quando a governação depende de auditorias periódicas, verificações manuais e folhas de cálculo desligadas entre si, a exposição material pode permanecer invisível até se tornar um problema operacional ou de conformidade.
O risco não é apenas uma ameaça cibernética sofisticada. Pode também ser uma configuração incorreta, um serviço exposto, uma nota de segurança por aplicar, acessos excessivos, uma combinação incompatível de permissões, ou uma dependência de controlo que não está a ser monitorizada de forma consistente.
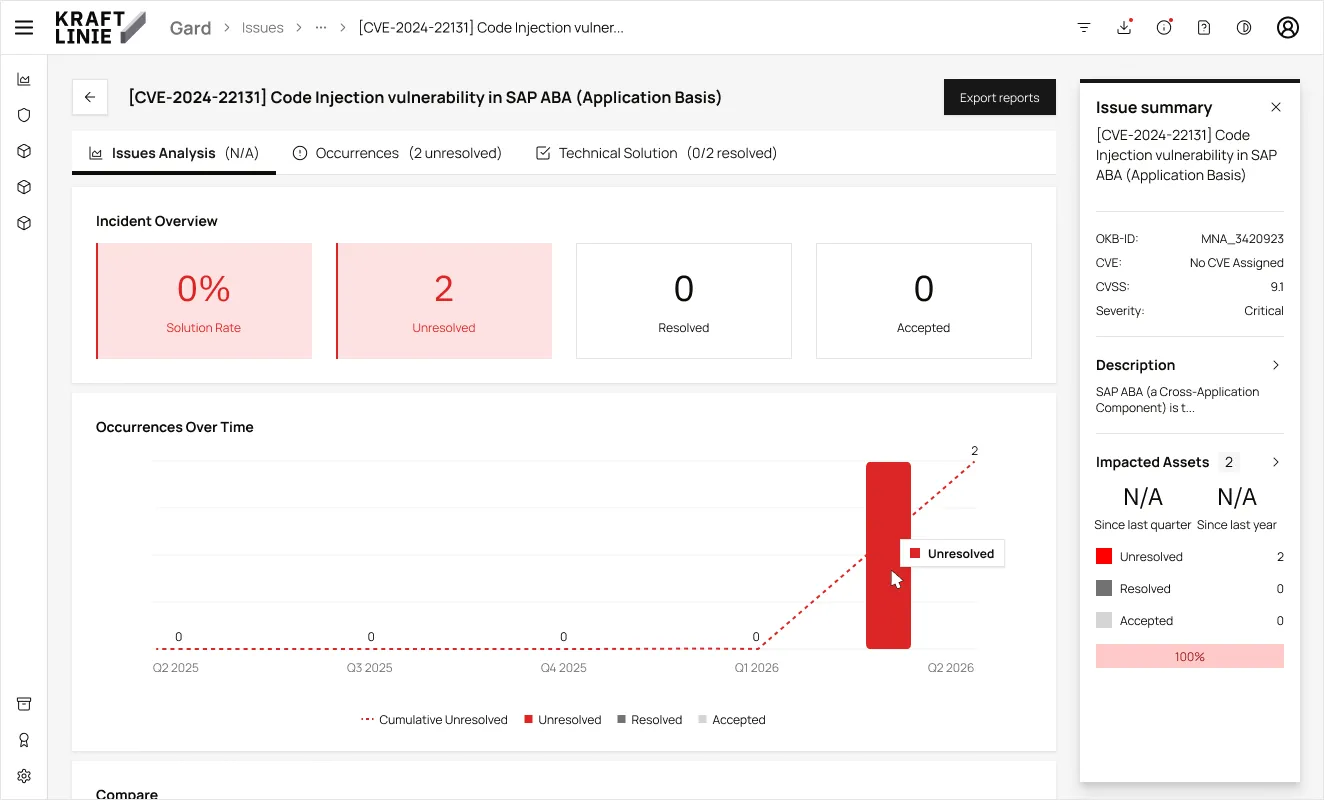
Visibilidade contínua da postura de segurança SAP em configurações críticas, notas de segurança, serviços expostos, registos de auditoria e sinais técnicos de segurança.
Visibilidade de acessos em utilizadores, roles e autorizações, concebida para reforçar a governação de acessos SAP e clarificar a responsabilização.
Análise de risco concebida para relacionar ações de acesso SAP e combinações incompatíveis de regras com a Segregação de Funções (SoD) e a exposição de acessos sensíveis.
Evidências prontas para auditoria, rastreabilidade de controlos e relatórios concebidos para apoiar atividades de conformidade interna e de garantia externa (assurance).
Acompanhamento operacional desde a exposição identificada até à responsabilização, tratamento recomendado, evidência e follow-up.
Gard Security
Avalie continuamente os parâmetros e configurações SAP relevantes para a segurança face a baselines estabelecidas e normas exigidas.
Acompanhe o estado de implementação das correções de segurança SAP relevantes e priorize a remediação com base na exposição.
Identifique serviços HTTP ativos e monitorize a exposição potencial que pode aumentar a superfície de ataque do SAP.
Analise os eventos do registo de auditoria de segurança para identificar atividade crítica, comportamentos anómalos e eventos que requerem investigação.
Enriqueça a postura de segurança SAP interna com contexto externo de vulnerabilidades e ameaças para melhorar a priorização.
Mantenha visibilidade persistente sobre condições relevantes para a segurança, em vez de depender apenas de avaliações periódicas.
O Kraftlinie Gard foi concebido para correlacionar utilizadores, roles, autorizações, ações e regras de risco, permitindo analisar a exposição de acessos com contexto de negócio, em vez de registos técnicos isolados.
Analise combinações de acesso incompatíveis e trace cada risco materializado até ao utilizador SAP, role, ação autorizada, regra e contexto de risco de negócio.
Identifique conflitos estruturais existentes numa única role SAP.
Identifique conflitos criados pela combinação de diferentes roles atribuídas ao mesmo utilizador.
Preserve a relação entre utilizador, role, transação ou ação, combinação de regras, severidade, processo e risco resultante.
Deduplique a evidência técnica em resultados de utilizador e risco prontos para decisão, preservando o drill-down detalhado para auditoria e remediação.
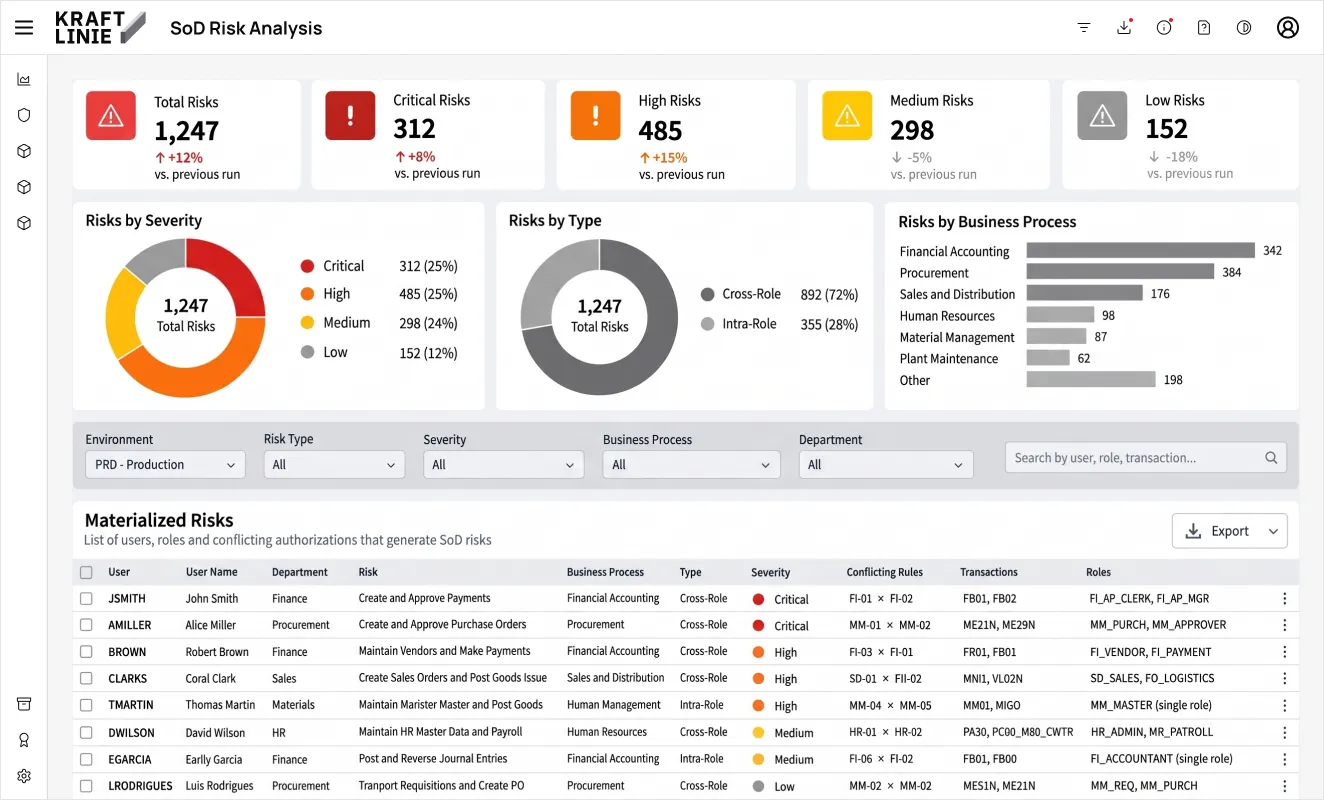
Cockpit Executivo de SoD — Visibilidade consolidada de riscos materializados, utilizadores expostos, roles ativas, transações autorizadas e distribuição de risco por severidade, processo de negócio e departamento. Vista ilustrativa do produto. Os valores apresentados são dados de exemplo.
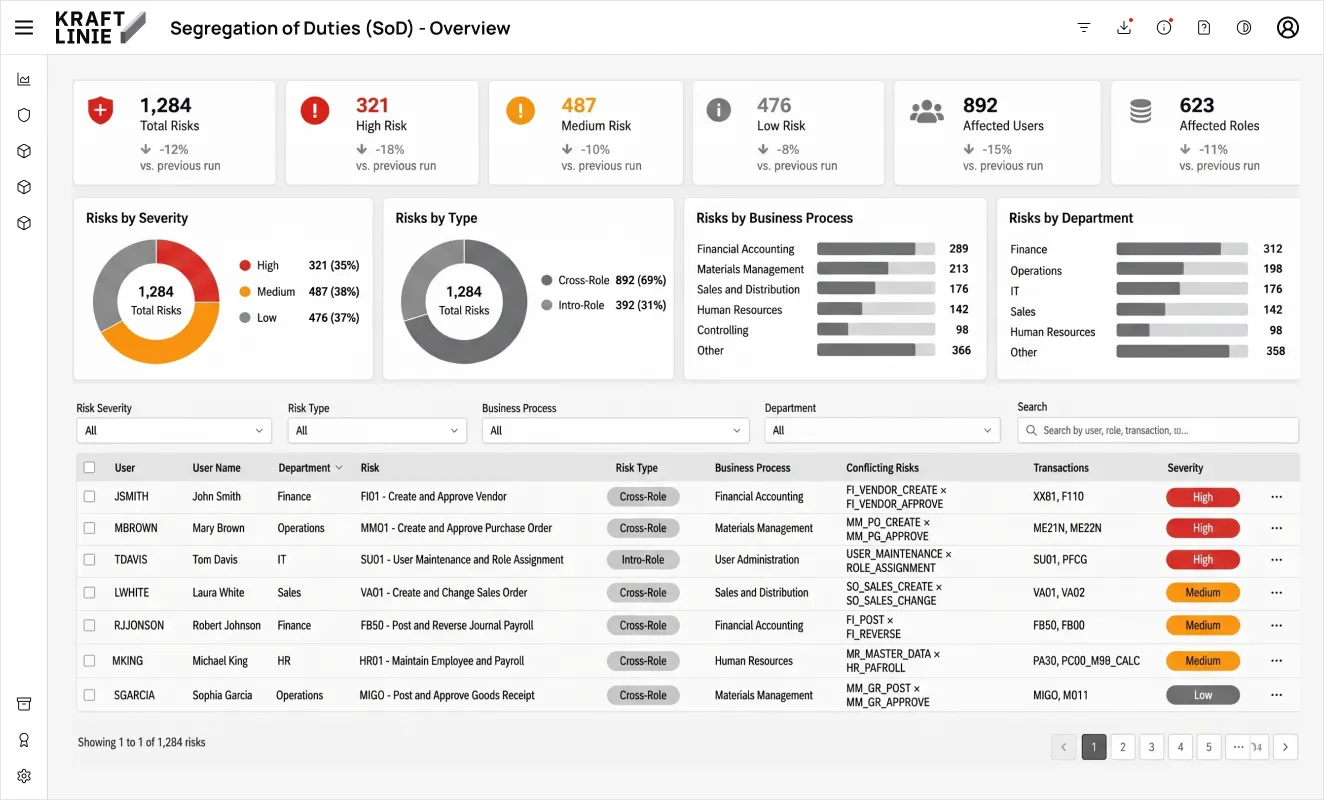
Evidência de Risco Materializado — Uma vista única relaciona risco, utilizador, departamento, regras em conflito, transações e tipo de conflito, apoiando uma análise rastreável e uma ação informada. Vista ilustrativa do produto. Os valores apresentados são dados de exemplo.
Estabeleça uma ligação controlada, apenas de leitura, ao ambiente SAP e recolha os dados de segurança, configuração e acesso necessários para as capacidades ativadas.
Avalie condições técnicas e evidências de acesso face a baselines configuradas, regras e lógica de risco. Separe o ruído das exposições que requerem ação.
Entregue conclusões priorizadas, contexto de responsabilização, tratamento recomendado e evidência rastreável para remediação e preparação para auditorias.
A avaliação apenas de leitura ajuda a preservar a estabilidade da produção, proporcionando visibilidade contínua sobre condições relevantes para a segurança.
Ligação RFC segura, com um perfil de autorização limitado e alinhado com os dados exigidos pelas capacidades ativadas.
Não é necessária a instalação de agentes nos servidores de aplicação ou de base de dados SAP, na abordagem de monitorização atual.
O Kraftlinie Gard fornece diagnósticos, evidências e mitigação recomendada, enquanto as equipas SAP mantêm o controlo sobre as alterações aplicadas em produção.
Concebido para as equipas de Segurança SAP, SAP Basis, Cibersegurança, Controlo Interno, GRC, Auditoria e responsáveis por processos de negócio que necessitam de uma visão consistente da exposição e evidência SAP.
Não. A arquitetura de monitorização atual é apenas de leitura. O Kraftlinie Gard fornece diagnósticos, evidências e mitigação recomendada, enquanto as suas equipas SAP mantêm o controlo sobre as alterações em produção.
A abordagem atual utiliza ligação RFC padrão e segura, com um perfil de autorização limitado, concebido para recolher apenas a informação necessária para as capacidades ativadas.
Não é necessária a instalação de agentes de endpoint nos servidores de aplicação ou de base de dados SAP, na abordagem de monitorização atual.
A plataforma foi concebida para preservar evidências estruturadas, contexto de execução e rastreabilidade, permitindo às equipas de Segurança, Controlo Interno e Auditoria rever o que foi identificado, como foi classificado e como foi tratado.
O Kraftlinie Gard inclui uma capacidade de risco de acesso em evolução, concebida para materializar a exposição de SoD a partir de utilizadores SAP, roles, ações autorizadas e combinações de regras. A disponibilidade depende da versão do produto e do módulo ativado.
A análise de acessos Fiori faz parte do roadmap avançado de governação de acessos, concebido para correlacionar conteúdo Fiori com autorizações técnicas de arranque (start authorizations) e evidência de autorização SAP.
O Kraftlinie Gard posiciona-se como uma plataforma focada de governação, risco e segurança SAP. A arquitetura correta depende do âmbito de governação do cliente, dos requisitos de workflow, do panorama de integração e do modelo de controlo.
Precisa de avaliar o seu ambiente atual ou tem questões técnicas sobre a arquitetura da plataforma? Fale diretamente com os nossos especialistas.
© 2026 Kraftlinie. Todos os direitos reservados. – Política de Privacidade e Termos de Serviço