Kraftlinie Gard proporciona visibilidad continua sobre la seguridad, el acceso y el riesgo en SAP. Convierte datos técnicos dispersos en exposición priorizada, evidencias trazables y una gobernanza procesable, sin quitar el control de cambios a sus equipos de SAP.
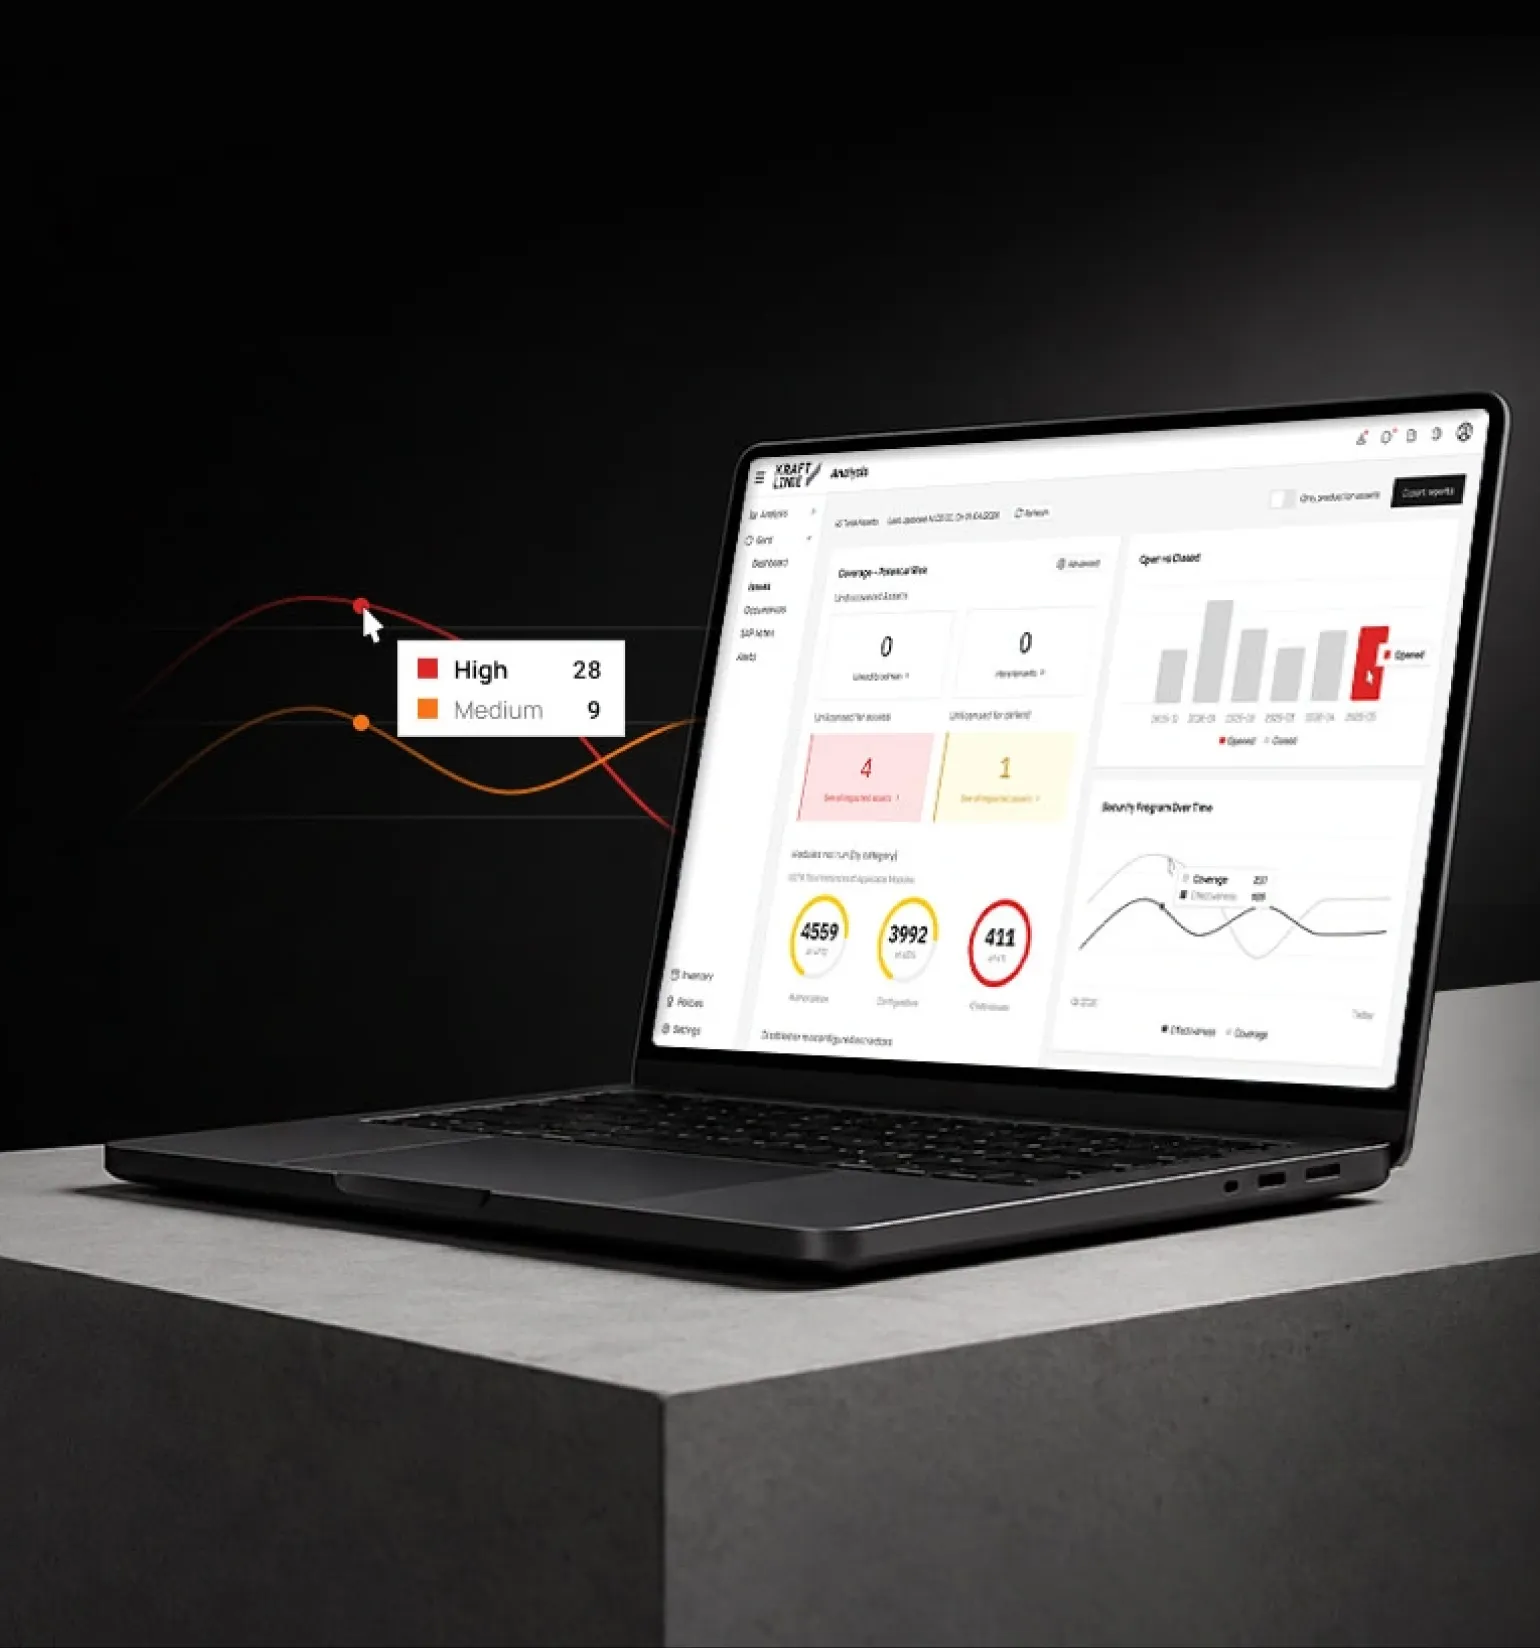
Los entornos SAP combinan procesos de negocio críticos, miles de usuarios y roles, modelos de autorización complejos, configuraciones de seguridad, servicios, registros (logs) y un cambio continuo de la plataforma. Cuando la gobernanza depende de auditorías periódicas, comprobaciones manuales y hojas de cálculo desconectadas, la exposición material puede permanecer invisible hasta convertirse en un problema operativo o de cumplimiento.
El riesgo no es solo una amenaza cibernética sofisticada. También puede ser una configuración incorrecta, un servicio expuesto, una nota de seguridad sin aplicar, un exceso de accesos, una combinación incompatible de permisos o una dependencia de control que no se supervisa de forma constante.
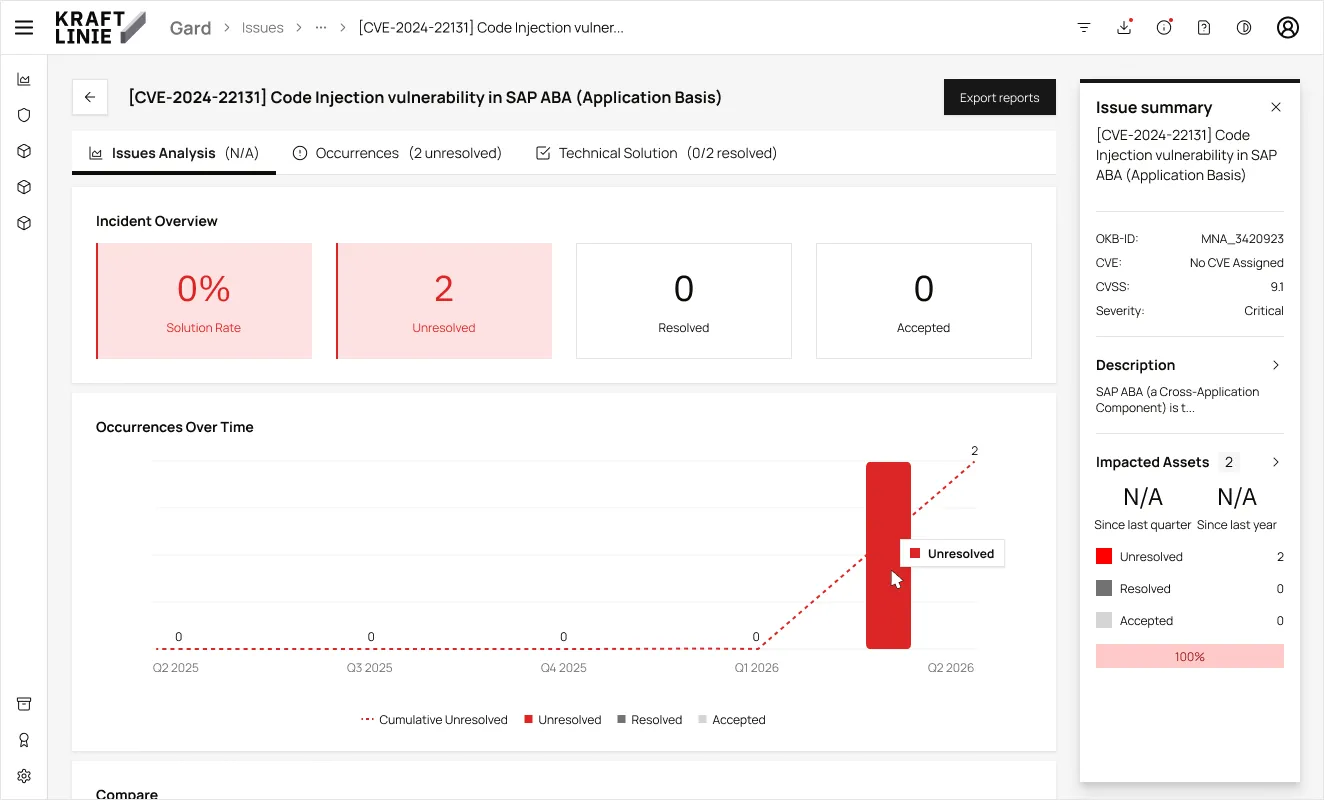
Visibilidad continua de la postura de seguridad de SAP en configuraciones críticas, notas de seguridad, servicios expuestos, registros de auditoría y señales técnicas de seguridad.
Visibilidad de accesos entre usuarios, roles y autorizaciones, diseñada para reforzar la gobernanza de accesos en SAP y aportar una mayor claridad sobre su propiedad.
Análisis de riesgos diseñado para vincular las acciones de acceso en SAP y las combinaciones de reglas incompatibles con la segregación de funciones y la exposición de accesos sensibles.
Evidencias listas para auditoría, trazabilidad de controles e informes diseñados para respaldar las actividades de cumplimiento interno y de aseguramiento externo.
Seguimiento operativo desde la exposición identificada hasta la asignación de responsables, el tratamiento recomendado, las evidencias y el seguimiento posterior.
Gard Security
Evalúe de forma continua los parámetros y configuraciones de SAP relevantes para la seguridad frente a líneas base establecidas y estándares requeridos.
Realice un seguimiento del estado de implementación de las correcciones de seguridad relevantes de SAP y priorice la remediación en función de la exposición.
Identifique los servicios HTTP activos y supervise la posible exposición que puede aumentar la superficie de ataque de SAP.
Analice los eventos del registro de auditoría de seguridad para identificar actividad crítica, comportamientos anómalos y eventos que requieran investigación.
Enriquezca la postura de seguridad interna de SAP con contexto externo de vulnerabilidades y amenazas para mejorar la priorización.
Mantenga una visibilidad persistente sobre las condiciones relevantes para la seguridad, en lugar de depender únicamente de evaluaciones periódicas.
Kraftlinie Gard está diseñado para correlacionar usuarios, roles, autorizaciones, acciones y reglas de riesgo, de modo que la exposición de accesos pueda analizarse con contexto de negocio en lugar de como registros técnicos aislados.
Analice las combinaciones de accesos incompatibles y trace cada riesgo materializado hasta el usuario de SAP, el rol, la acción autorizada, la regla y el contexto de riesgo de negocio correspondientes.
Identifique conflictos estructurales integrados dentro de un único rol de SAP.
Identifique conflictos generados por la combinación de distintos roles asignados a un mismo usuario.
Preserve la relación entre el usuario, el rol, la transacción o acción, la combinación de reglas, la gravedad, el proceso y el riesgo resultante.
Deduplique las evidencias técnicas en resultados de usuario y riesgo listos para la toma de decisiones, conservando al mismo tiempo el detalle necesario para la auditoría y la remediación.
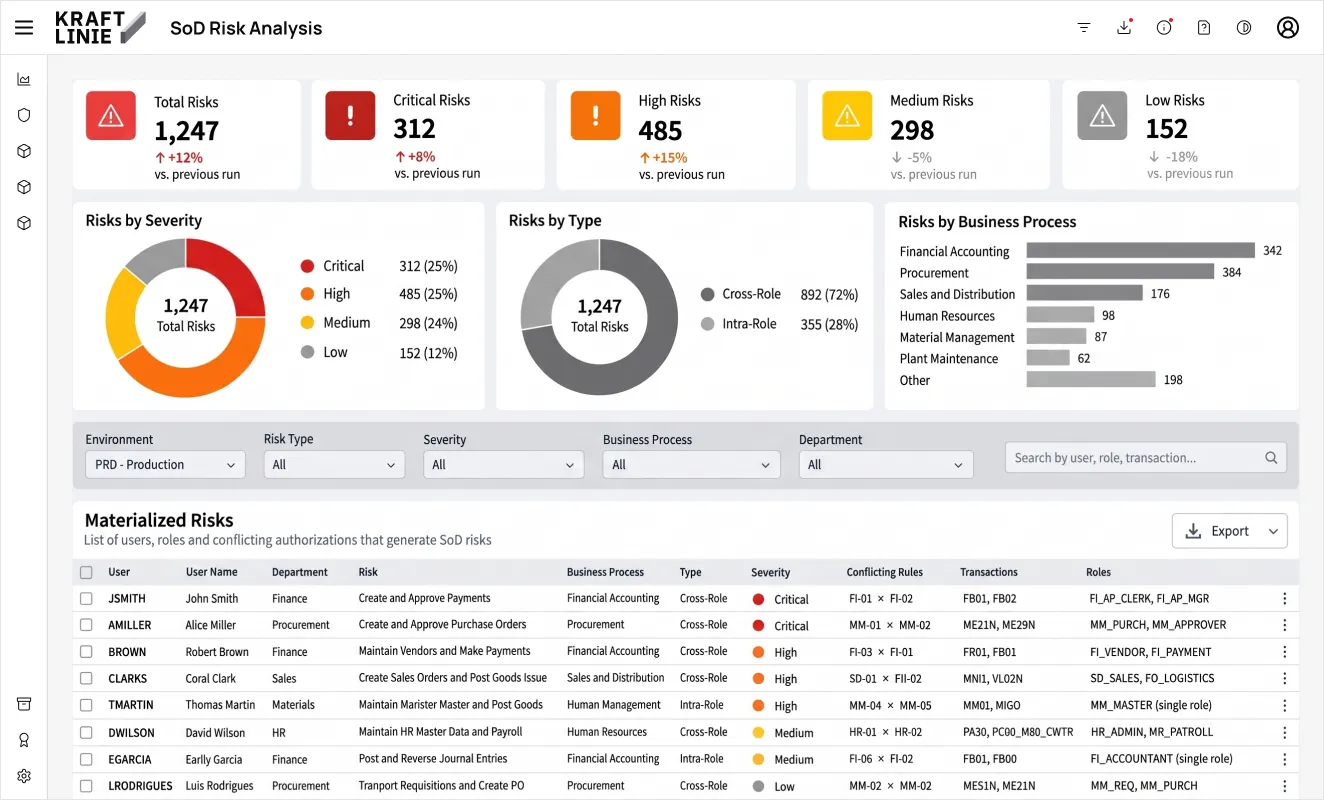
Panel Ejecutivo de SoD — Visibilidad consolidada de riesgos materializados, usuarios expuestos, roles activos, transacciones autorizadas y distribución del riesgo por gravedad, proceso de negocio y departamento. Vista ilustrativa del producto. Los valores mostrados son datos de ejemplo.
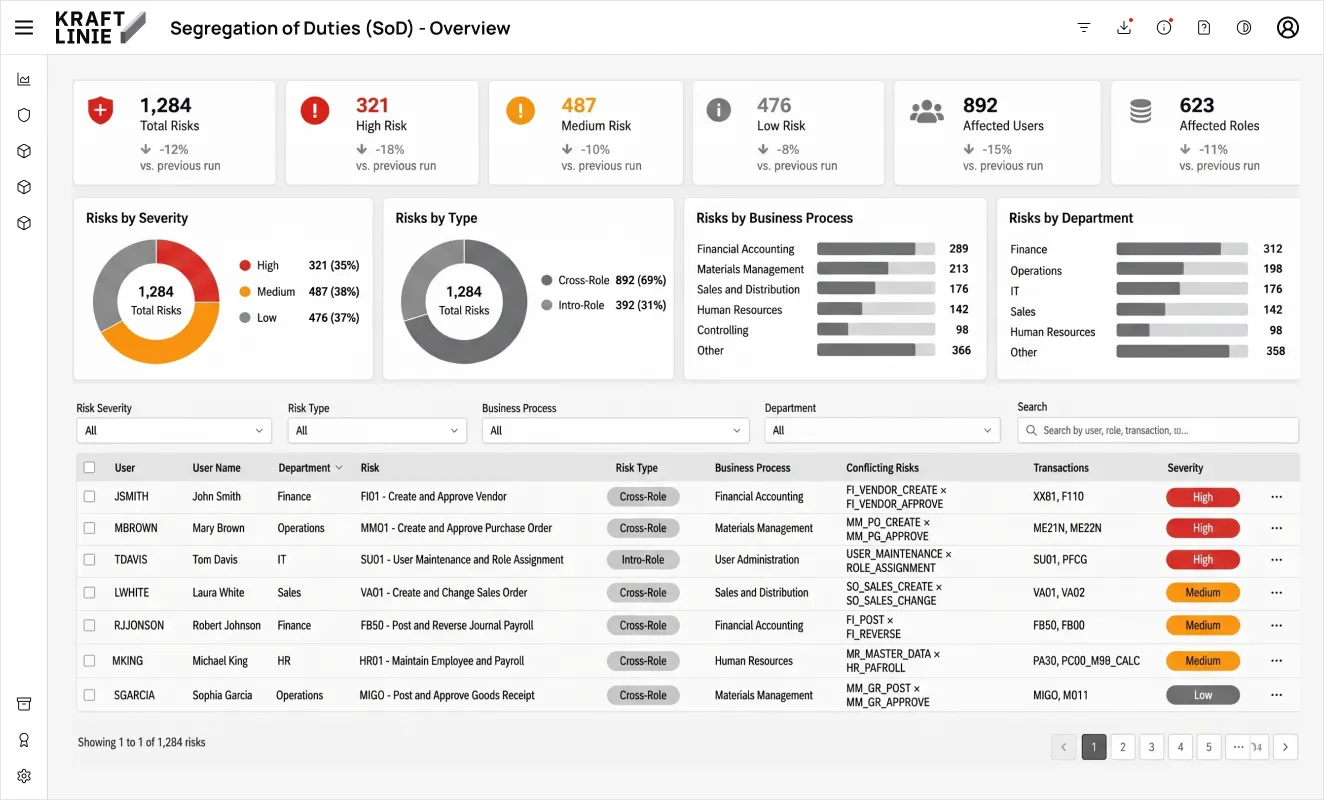
Evidencia de Riesgos Materializados — Una única vista conecta el riesgo, el usuario, el departamento, las reglas en conflicto, las transacciones y el tipo de conflicto, facilitando un análisis trazable y una toma de decisiones informada. Vista ilustrativa del producto. Los valores mostrados son datos de ejemplo.
Establezca una conectividad controlada y de solo lectura con el entorno SAP, y recopile los datos de seguridad, configuración y acceso necesarios para las capacidades habilitadas.
Evalúe las condiciones técnicas y las evidencias de acceso frente a las líneas base, reglas y lógica de riesgo configuradas. Separe el ruido de las exposiciones que requieren acción.
Entregue hallazgos priorizados, contexto de responsables, tratamiento recomendado y evidencias trazables para la remediación y la preparación de auditorías.
La evaluación de solo lectura ayuda a preservar la estabilidad de producción, al tiempo que proporciona visibilidad continua sobre las condiciones relevantes para la seguridad.
Conectividad RFC segura con un perfil de autorización limitado, alineado con los datos requeridos por las capacidades habilitadas.
No se requiere instalar ningún agente en los servidores de aplicación o base de datos de SAP para el enfoque de monitorización actual.
Kraftlinie Gard proporciona diagnósticos, evidencias y mitigaciones recomendadas, mientras que los equipos de SAP conservan el control sobre los cambios aplicados en producción.
Diseñado para los equipos de Seguridad SAP, SAP Basis, Ciberseguridad, Control Interno, GRC, Auditoría y los responsables de procesos de negocio que necesitan una visión coherente de la exposición y las evidencias en SAP.
No. La arquitectura de monitorización actual es de solo lectura. Kraftlinie Gard proporciona diagnósticos, evidencias y mitigaciones recomendadas, mientras que sus equipos de SAP conservan el control sobre los cambios en producción.
El enfoque actual utiliza conectividad RFC estándar y segura, con un perfil de autorización limitado diseñado para recopilar únicamente la información necesaria para las capacidades habilitadas.
El enfoque de monitorización actual no requiere la instalación de ningún agente en los servidores de aplicación o base de datos de SAP.
La plataforma está diseñada para conservar evidencias estructuradas, el contexto de ejecución y la trazabilidad, de modo que los equipos de Seguridad, Control Interno y Auditoría puedan revisar qué se identificó, cómo se clasificó y cómo se resolvió.
Kraftlinie Gard incluye una capacidad de riesgo de accesos en evolución, diseñada para materializar la exposición de SoD a partir de los usuarios, roles, acciones autorizadas y combinaciones de reglas de SAP. La disponibilidad depende de la versión del producto y del módulo habilitado.
El análisis de accesos de Fiori forma parte de la hoja de ruta avanzada de gobernanza de accesos, diseñada para correlacionar el contenido de Fiori con las autorizaciones técnicas de inicio y las evidencias de autorización de SAP.
Kraftlinie Gard se posiciona como una plataforma especializada de gobernanza, riesgo y seguridad para SAP. La arquitectura adecuada depende del alcance de gobernanza del cliente, sus requisitos de flujo de trabajo, su panorama de integraciones y su modelo de control.
¿Necesita evaluar su entorno actual o tiene preguntas técnicas sobre la arquitectura de la plataforma? Hable directamente con nuestros expertos.
© 2026 Kraftlinie. Todos los derechos reservados. – Política de Privacidad y Términos de Servicio