Kraftlinie Gard offre une visibilité continue sur la sécurité, les accès et les risques SAP. Il transforme des données techniques fragmentées en exposition priorisée, preuves traçables et gouvernance actionnable — sans retirer le contrôle des changements à vos équipes SAP.
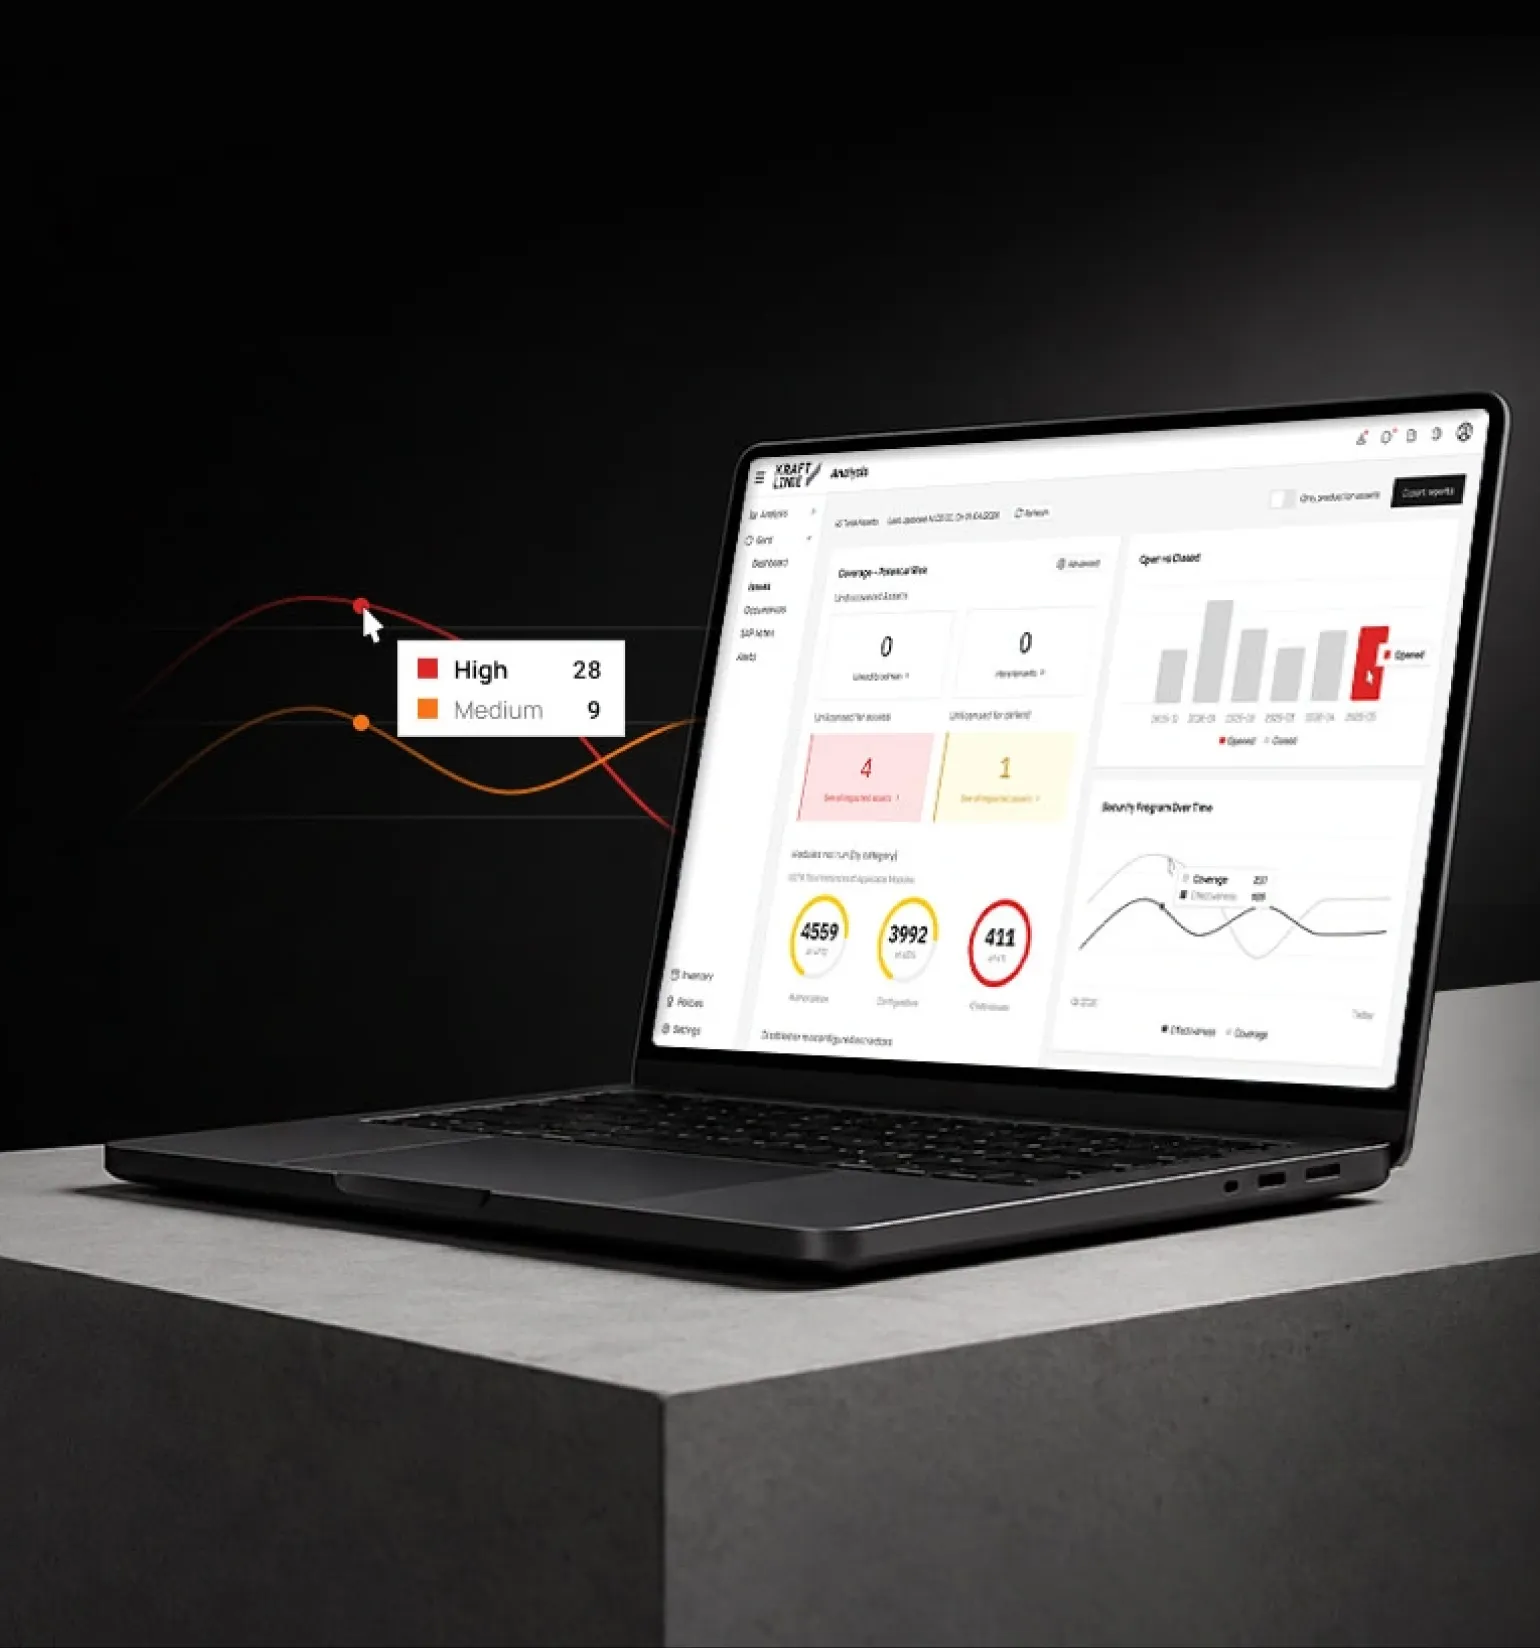
Les environnements SAP combinent des processus métier critiques, des milliers d’utilisateurs et de rôles, des modèles d’autorisation complexes, des configurations de sécurité, des services, des journaux et une évolution continue de la plateforme. Lorsque la gouvernance repose sur des audits périodiques, des vérifications manuelles et des feuilles de calcul déconnectées, une exposition significative peut rester invisible jusqu’à devenir un problème opérationnel ou de conformité.
Le risque n’est pas seulement une cybermenace sophistiquée. Il peut également s’agir d’une mauvaise configuration, d’un service exposé, d’une note de sécurité non appliquée, d’un excès d’accès, d’une combinaison de permissions incompatible, ou d’une dépendance de contrôle qui n’est pas surveillée de manière cohérente.
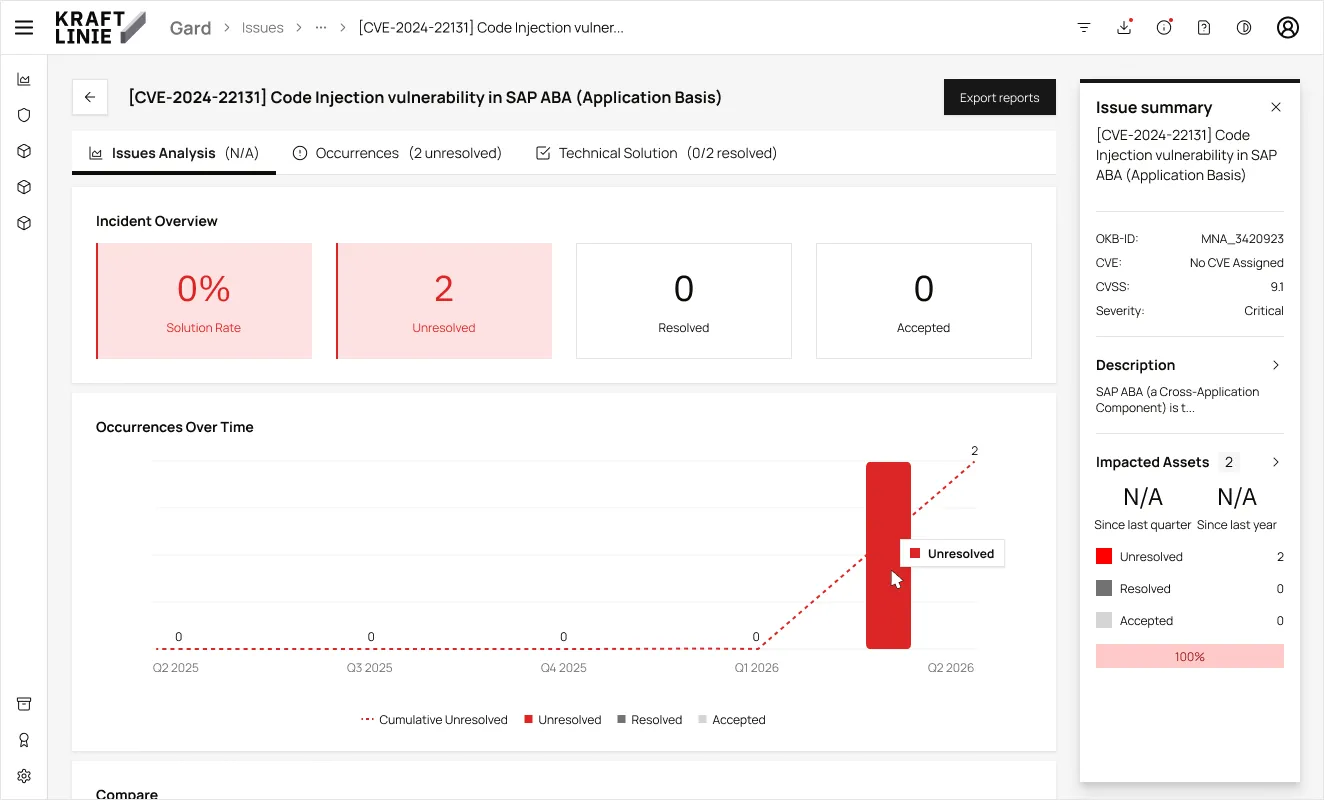
Visibilité continue de la posture de sécurité SAP à travers les configurations critiques, les notes de sécurité, les services exposés, les journaux d'audit et les signaux techniques de sécurité.
Visibilité des accès entre utilisateurs, rôles et autorisations, conçue pour renforcer la gouvernance des accès SAP et apporter une plus grande clarté sur la responsabilité des accès.
Analyse des risques conçue pour relier les actions d'accès SAP et les combinaisons de règles incompatibles à la séparation des tâches et à l'exposition des accès sensibles.
Preuves prêtes pour l'audit, traçabilité des contrôles et reporting conçus pour soutenir les activités de conformité interne et d'assurance externe.
Suivi opérationnel, de l'exposition identifiée à la responsabilité, au traitement recommandé, aux preuves et au suivi.
Gard Security
Évaluez en continu les paramètres et configurations SAP pertinents pour la sécurité par rapport à des référentiels établis et aux normes requises.
Suivez le statut de mise en œuvre des correctifs de sécurité SAP pertinents et priorisez la remédiation en fonction de l'exposition.
Identifiez les services HTTP actifs et surveillez l'exposition potentielle susceptible d'accroître la surface d'attaque SAP.
Analysez les événements du journal d'audit de sécurité afin d'identifier les activités critiques, les comportements anormaux et les événements nécessitant une investigation.
Enrichissez la posture de sécurité interne SAP avec un contexte externe de vulnérabilités et de menaces afin d'améliorer la priorisation.
Maintenez une visibilité permanente sur les conditions pertinentes pour la sécurité, plutôt que de dépendre uniquement d'évaluations périodiques.
Kraftlinie Gard est conçu pour corréler les utilisateurs, rôles, autorisations, actions et règles de risque, afin que l’exposition des accès puisse être analysée avec un contexte métier plutôt que comme des enregistrements techniques isolés.
Analysez les combinaisons d’accès incompatibles et retracez chaque risque matérialisé jusqu’à l’utilisateur SAP, le rôle, l’action autorisée, la règle et le contexte de risque métier correspondants.
Identifiez les conflits structurels intégrés au sein d'un même rôle SAP.
Identifiez les conflits créés par la combinaison de différents rôles attribués au même utilisateur.
Préservez la relation entre l'utilisateur, le rôle, la transaction ou l'action, la combinaison de règles, la gravité, le processus et le risque résultant.
Dédupliquez les preuves techniques en résultats utilisateur-risque prêts pour la décision, tout en conservant un accès détaillé pour l'audit et la remédiation.
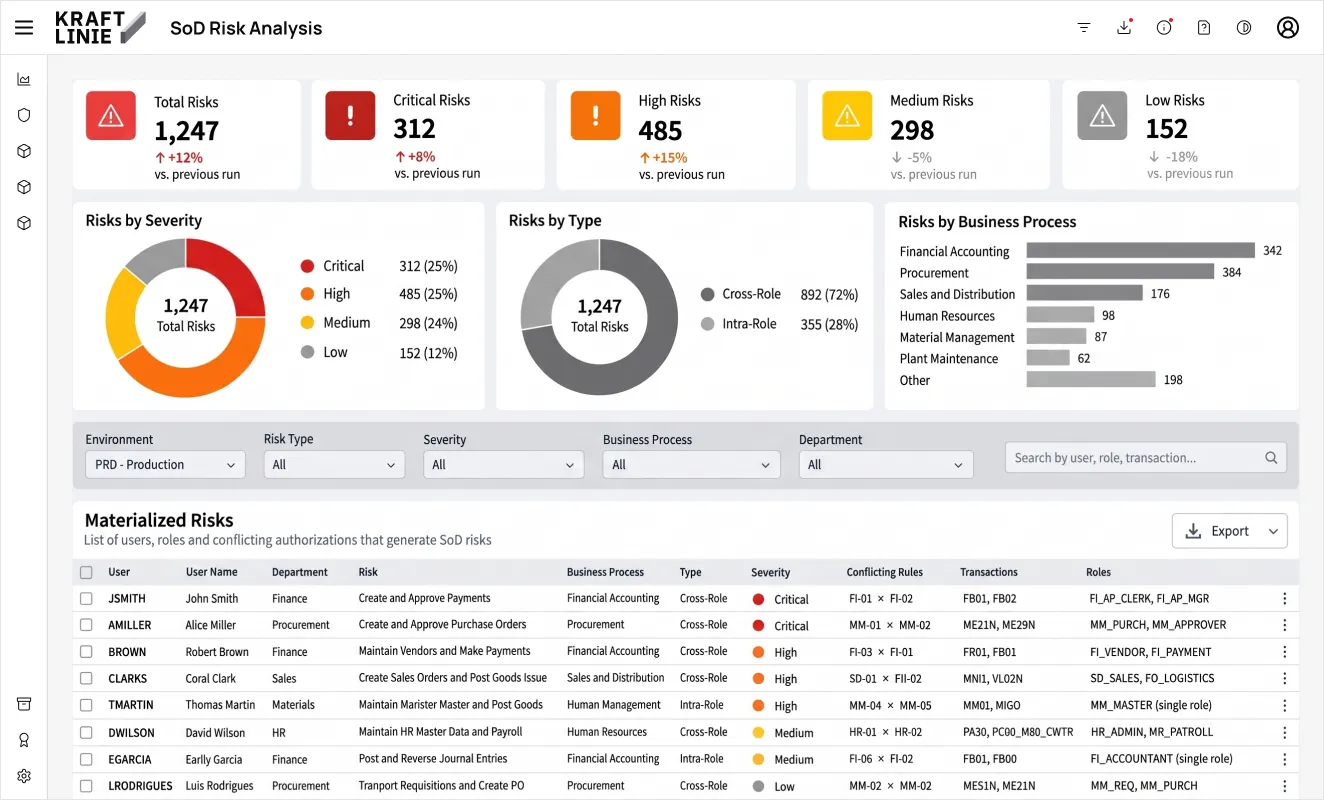
Cockpit Exécutif SoD — Visibilité consolidée des risques matérialisés, utilisateurs exposés, rôles actifs, transactions autorisées et répartition des risques par gravité, processus métier et département. Vue illustrative du produit. Les valeurs affichées sont des données d’exemple.
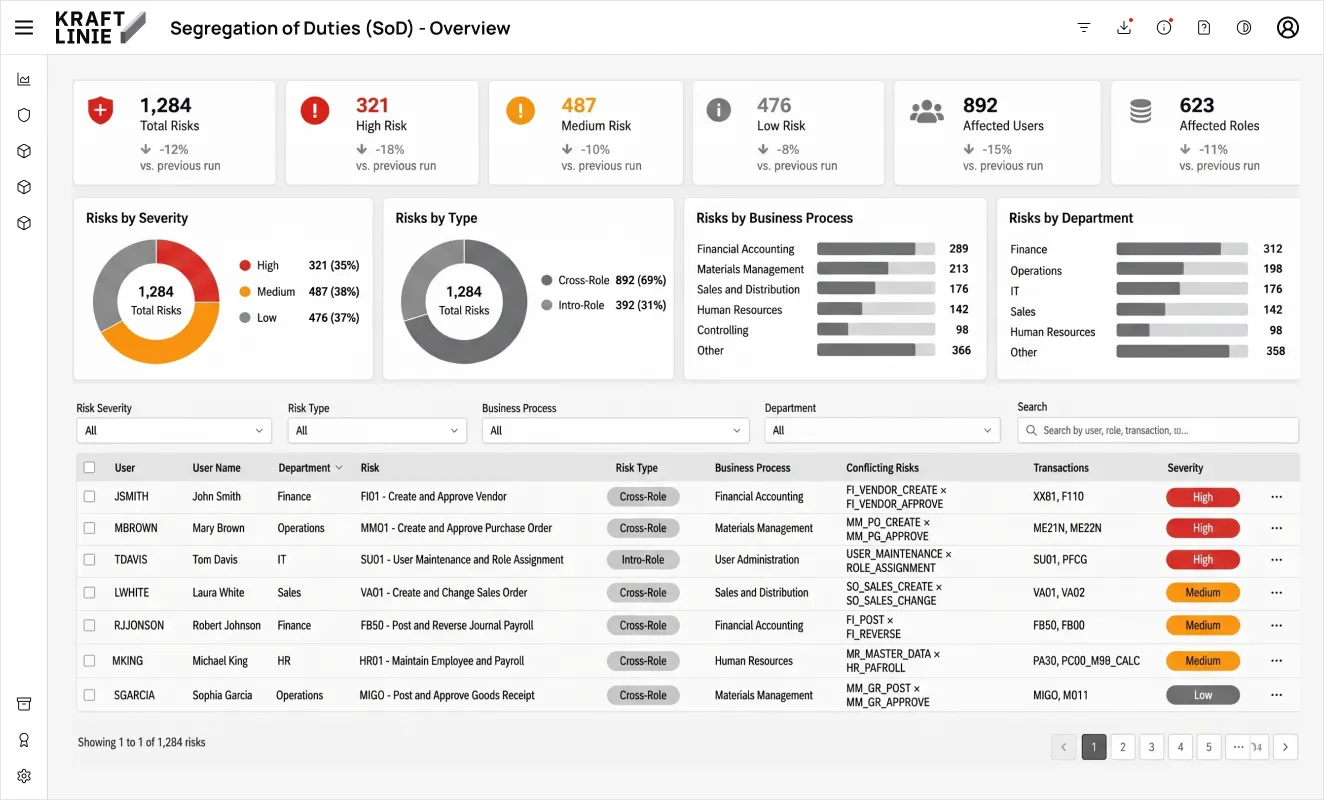
Preuve de Risque Matérialisé — Une vue unique relie le risque, l’utilisateur, le département, les règles en conflit, les transactions et le type de conflit, facilitant une analyse traçable et une action éclairée. Vue illustrative du produit. Les valeurs affichées sont des données d’exemple.
Établissez une connectivité contrôlée et en lecture seule vers l'environnement SAP, et collectez les données de sécurité, de configuration et d'accès nécessaires aux capacités activées.
Évaluez les conditions techniques et les preuves d'accès par rapport aux référentiels, règles et logiques de risque configurés. Séparez le bruit des expositions qui nécessitent une action.
Fournissez des constats priorisés, un contexte de responsabilité, un traitement recommandé et des preuves traçables pour la remédiation et la préparation aux audits.
L'évaluation en lecture seule contribue à préserver la stabilité de la production tout en offrant une visibilité continue sur les conditions pertinentes pour la sécurité.
Connectivité RFC sécurisée avec un profil d'autorisation limité, aligné sur les données requises par les capacités activées.
Aucune installation d'agent n'est requise sur les serveurs d'application ou de base de données SAP pour l'approche de surveillance actuelle.
Kraftlinie Gard fournit des diagnostics, des preuves et des mesures d'atténuation recommandées, tandis que les équipes SAP conservent le contrôle des changements appliqués en production.
Conçu pour les équipes Sécurité SAP, SAP Basis, Cybersécurité, Contrôle Interne, GRC, Audit, ainsi que pour les responsables de processus métier ayant besoin d’une vision cohérente de l’exposition et des preuves SAP.
Non. L’architecture de surveillance actuelle est en lecture seule. Kraftlinie Gard fournit des diagnostics, des preuves et des mesures d’atténuation recommandées, tandis que vos équipes SAP conservent le contrôle des changements en production.
L’approche actuelle utilise une connectivité RFC standard et sécurisée, avec un profil d’autorisation limité conçu pour collecter uniquement les informations nécessaires aux capacités activées.
Aucune installation d’agent n’est requise sur les serveurs d’application ou de base de données SAP pour l’approche de surveillance actuelle.
La plateforme est conçue pour conserver des preuves structurées, un contexte d’exécution et une traçabilité, afin que les équipes Sécurité, Contrôle Interne et Audit puissent examiner ce qui a été identifié, comment cela a été classifié et comment cela a été traité.
Kraftlinie Gard inclut une capacité d’analyse des risques d’accès en évolution, conçue pour matérialiser l’exposition SoD à partir des utilisateurs, rôles, actions autorisées et combinaisons de règles SAP. La disponibilité dépend de la version du produit et du module activé.
L’analyse des accès Fiori fait partie de la feuille de route avancée de gouvernance des accès, conçue pour corréler le contenu Fiori avec les autorisations techniques de démarrage et les preuves d’autorisation SAP.
Kraftlinie Gard se positionne comme une plateforme spécialisée de gouvernance, de risque et de sécurité pour SAP. L’architecture adaptée dépend du périmètre de gouvernance du client, de ses exigences en matière de flux de travail, de son paysage d’intégration et de son modèle de contrôle.
Besoin d’évaluer votre environnement actuel ou des questions techniques sur l’architecture de la plateforme ? Échangez directement avec nos experts.
© 2026 Kraftlinie. Tous droits réservés. – Politique de Confidentialité et Conditions d’Utilisation