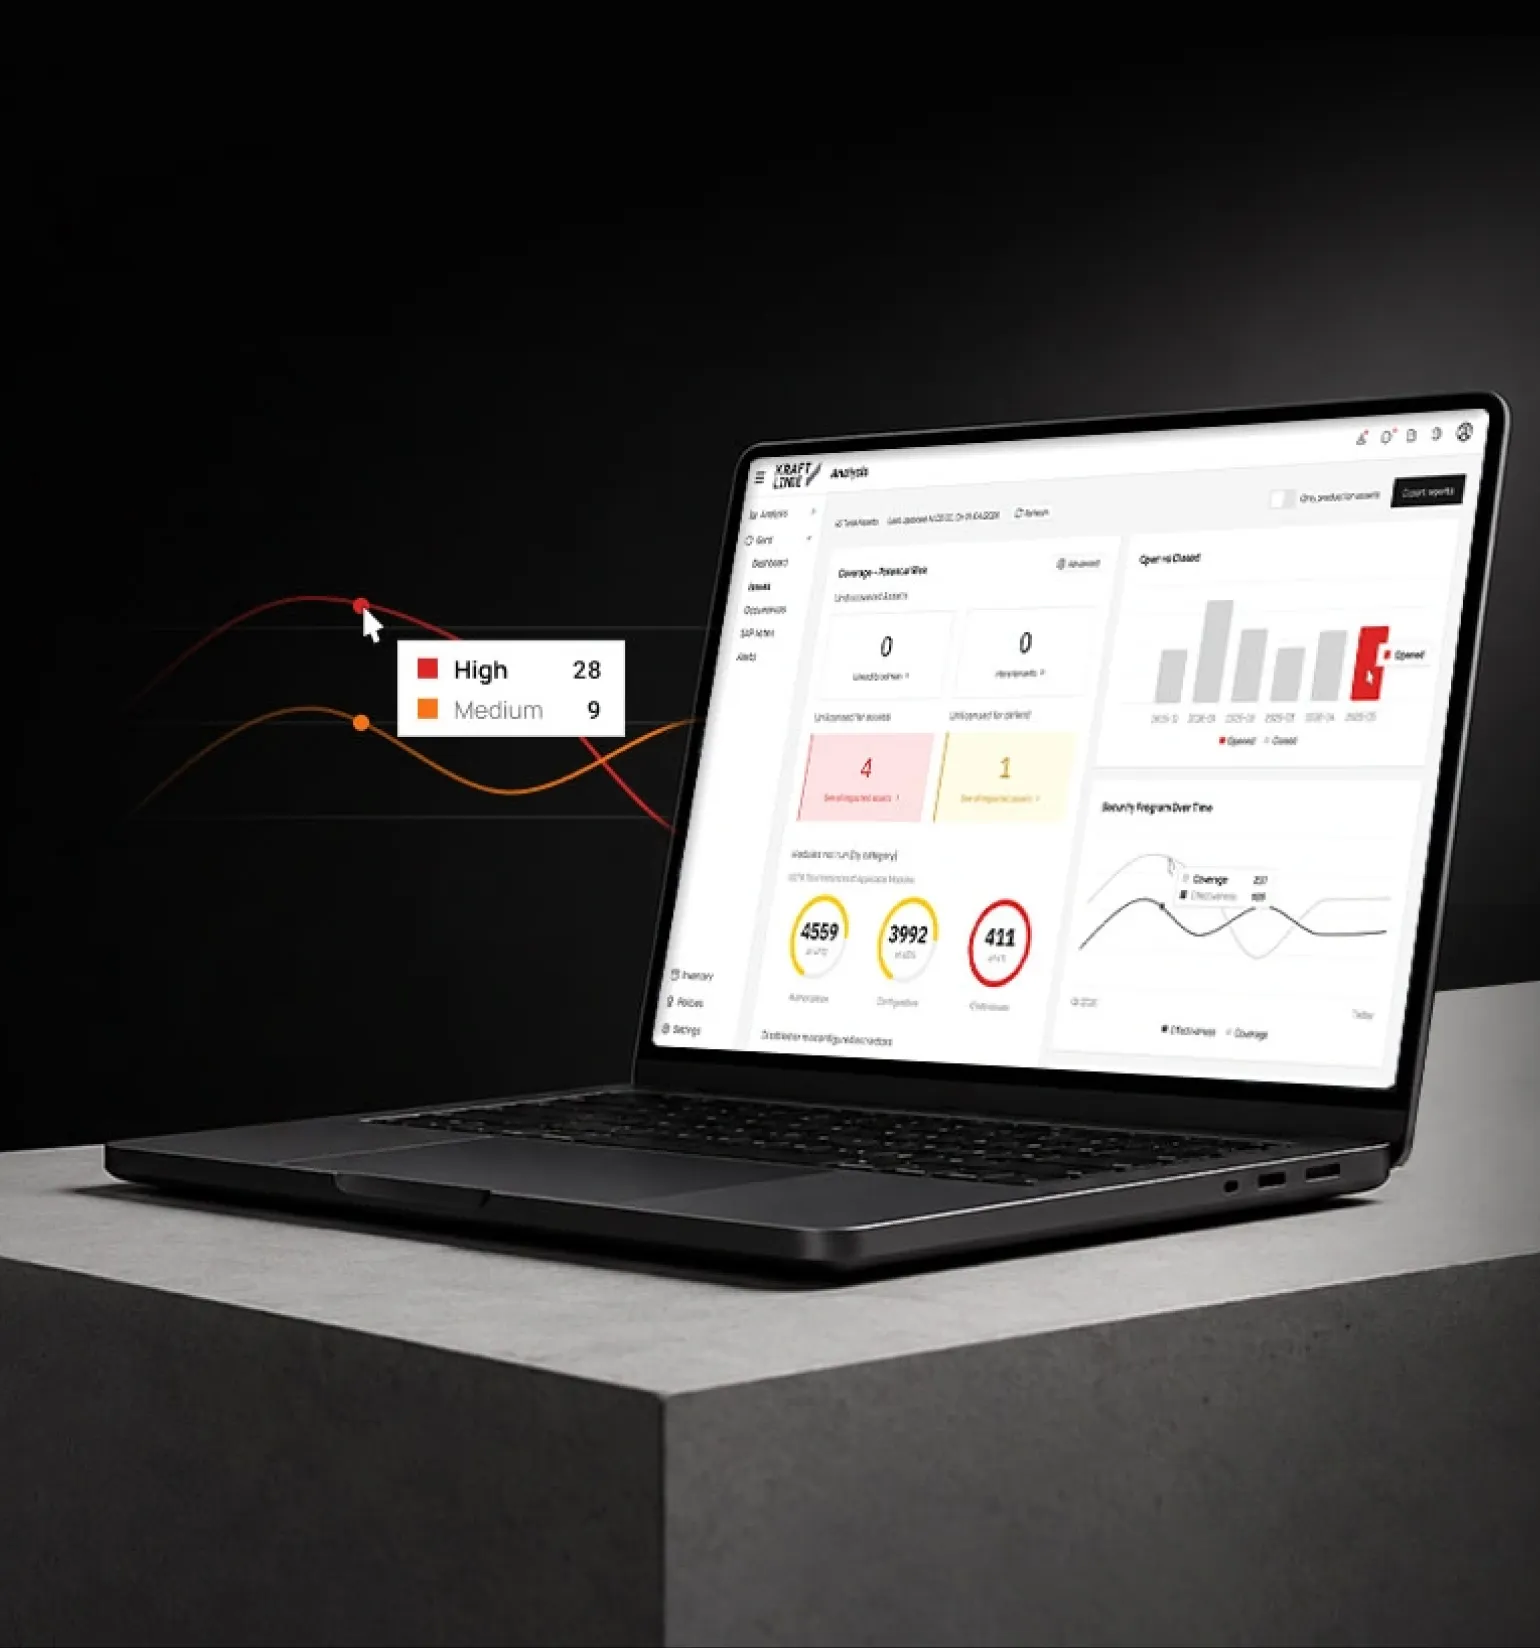
SAP-Umgebungen vereinen kritische Geschäftsprozesse, Tausende von Benutzern und Rollen, komplexe Berechtigungsmodelle, Sicherheitskonfigurationen, Services, Protokolle und fortlaufende Änderungen an der Plattform. Wenn sich die Governance auf periodische Audits, manuelle Prüfungen und getrennte Tabellenkalkulationen stützt, kann eine wesentliche Risikoexposition unsichtbar bleiben, bis daraus ein operatives oder Compliance-Problem wird.
Das Risiko ist nicht nur eine ausgeklügelte Cyberbedrohung. Es kann sich auch um eine Fehlkonfiguration, einen exponierten Service, einen nicht eingespielten Sicherheitshinweis (Security Note), übermäßige Zugriffsrechte, eine unzulässige Kombination von Berechtigungen oder eine Kontrollabhängigkeit handeln, die nicht konsistent überwacht wird.
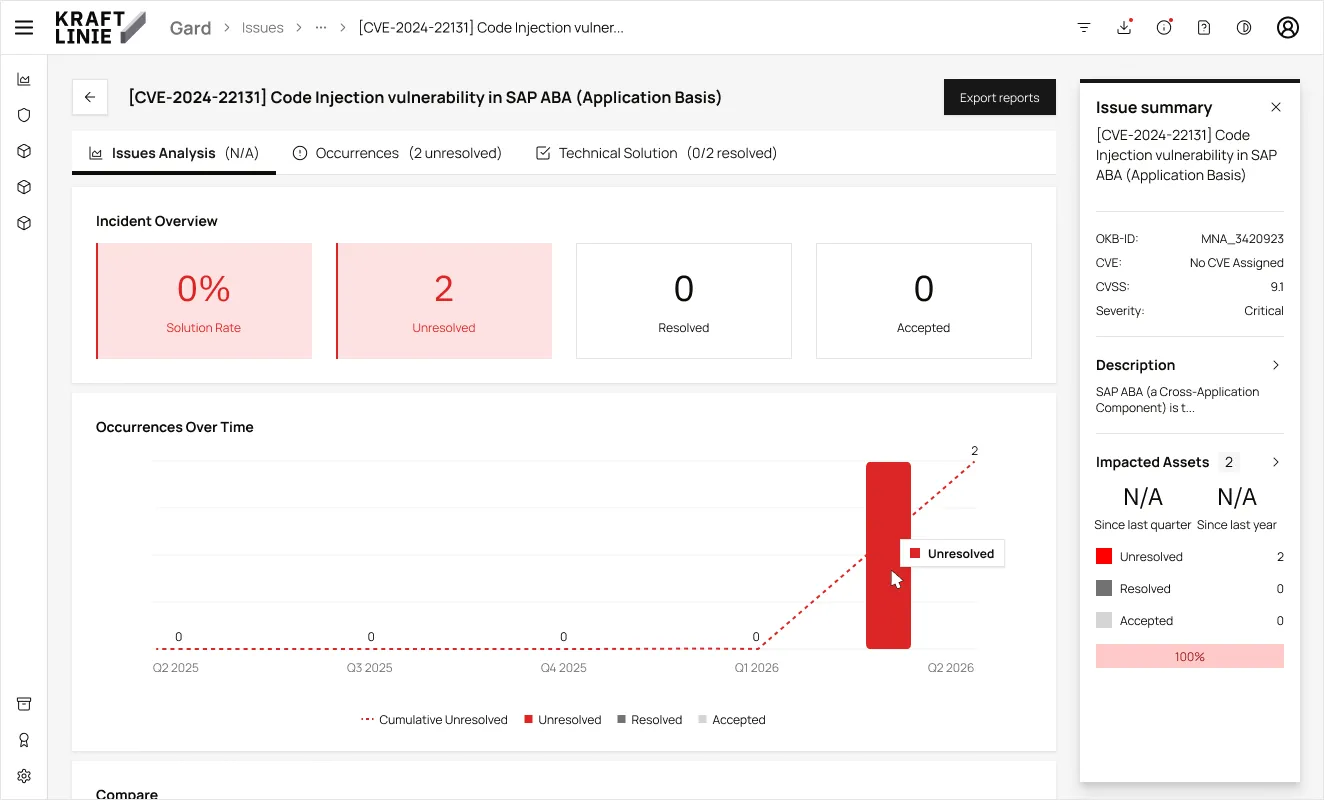
Durchgängige Transparenz über die SAP-Sicherheitslage – von kritischen Konfigurationen über Sicherheitshinweise und exponierte Services bis hin zu Audit-Protokollen und technischen Sicherheitssignalen.
Zugriffstransparenz über Benutzer, Rollen und Berechtigungen hinweg, konzipiert zur Stärkung der SAP-Zugriffs-Governance und einer klareren Verantwortlichkeit.
Risikoanalyse, die SAP-Zugriffsaktionen und unzulässige Regelkombinationen mit Funktionstrennung (Segregation of Duties) und der Exposition sensibler Zugriffe verknüpft.
Auditfähige Nachweise, Nachvollziehbarkeit von Kontrollen und Reporting zur Unterstützung interner Compliance- und externer Assurance-Aktivitäten.
Operative Nachverfolgung von der identifizierten Risikoexposition über Verantwortlichkeit und empfohlene Maßnahmen bis hin zu Nachweis und Follow-up.
Gard Security
Kontinuierliche Bewertung sicherheitsrelevanter SAP-Parameter und -Konfigurationen anhand etablierter Baselines und erforderlicher Standards.
Verfolgen Sie den Implementierungsstatus relevanter SAP-Sicherheitskorrekturen und priorisieren Sie die Behebung auf Basis der Risikoexposition.
Identifizieren Sie aktive HTTP-Services und überwachen Sie potenzielle Risiken, die die Angriffsfläche von SAP vergrößern können.
Analysieren Sie Ereignisse des Security-Audit-Logs, um kritische Aktivitäten, anomales Verhalten und untersuchungsbedürftige Ereignisse zu erkennen.
Reichern Sie die interne SAP-Sicherheitslage mit externem Schwachstellen- und Bedrohungskontext an, um die Priorisierung zu verbessern.
Behalten Sie dauerhaft den Überblick über sicherheitsrelevante Zustände, anstatt sich nur auf periodische Bewertungen zu verlassen.
Kraftlinie Gard wurde entwickelt, um Benutzer, Rollen, Berechtigungen, Aktionen und Risikoregeln miteinander zu verknüpfen, damit Zugriffsrisiken im Geschäftskontext analysiert werden können – statt anhand isolierter technischer Datensätze.
Analysieren Sie unzulässige Zugriffskombinationen und verfolgen Sie jedes eingetretene Risiko bis zum SAP-Benutzer, zur Rolle, zur berechtigten Aktion, zur Regel und zum geschäftlichen Risikokontext zurück.
Identifizieren Sie strukturelle Konflikte innerhalb einer einzelnen SAP-Rolle.
Identifizieren Sie Konflikte, die durch die Kombination verschiedener, demselben Benutzer zugewiesener Rollen entstehen.
Bewahren Sie den Zusammenhang zwischen Benutzer, Rolle, Transaktion oder Aktion, Regelkombination, Schweregrad, Prozess und dem resultierenden Risiko.
Fassen Sie technische Nachweise dedupliziert zu entscheidungsreifen Benutzer- und Risikoergebnissen zusammen, ohne den detaillierten Drilldown für Audit und Remediation zu verlieren.
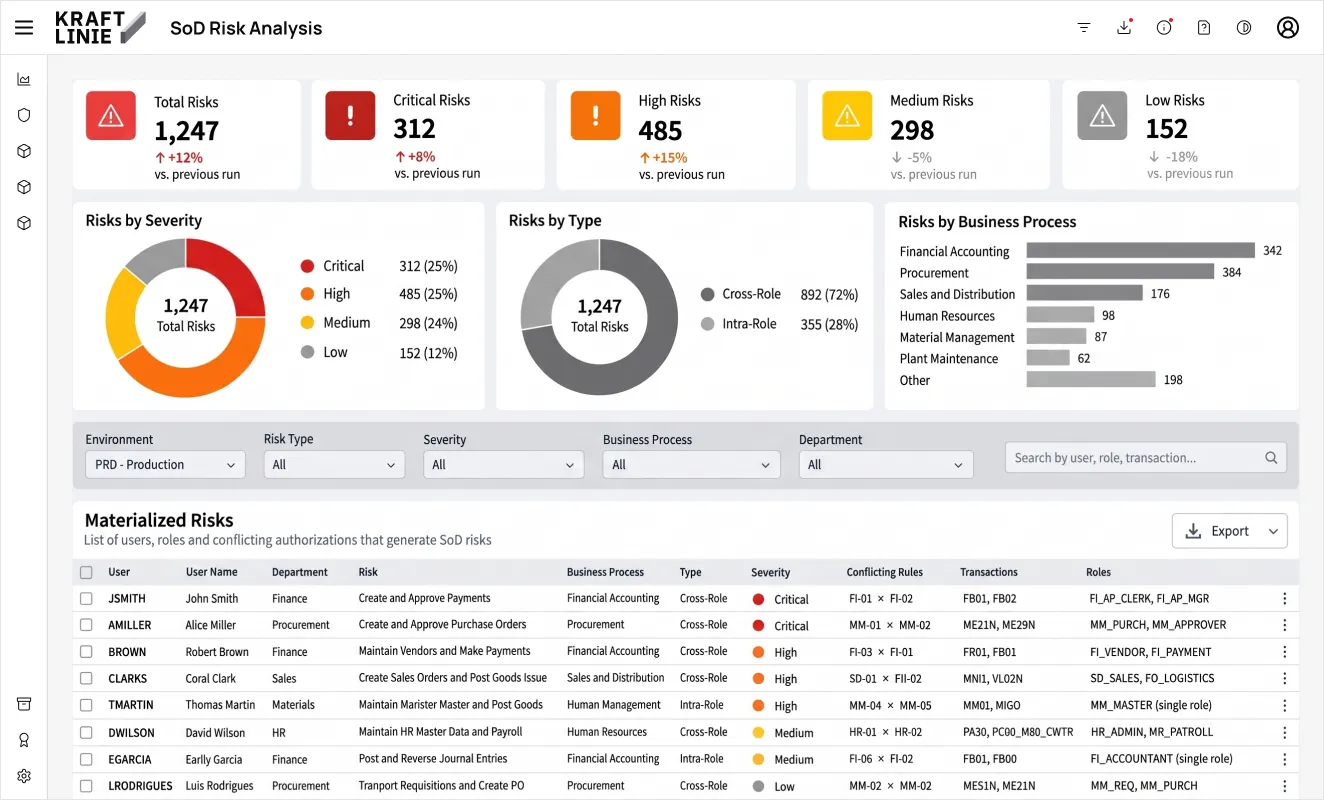
Executive-SoD-Cockpit – Konsolidierte Übersicht über eingetretene Risiken, exponierte Benutzer, aktive Rollen, berechtigte Transaktionen sowie die Risikoverteilung nach Schweregrad, Geschäftsprozess und Abteilung. Beispielhafte Produktansicht. Die angezeigten Werte sind Beispieldaten.
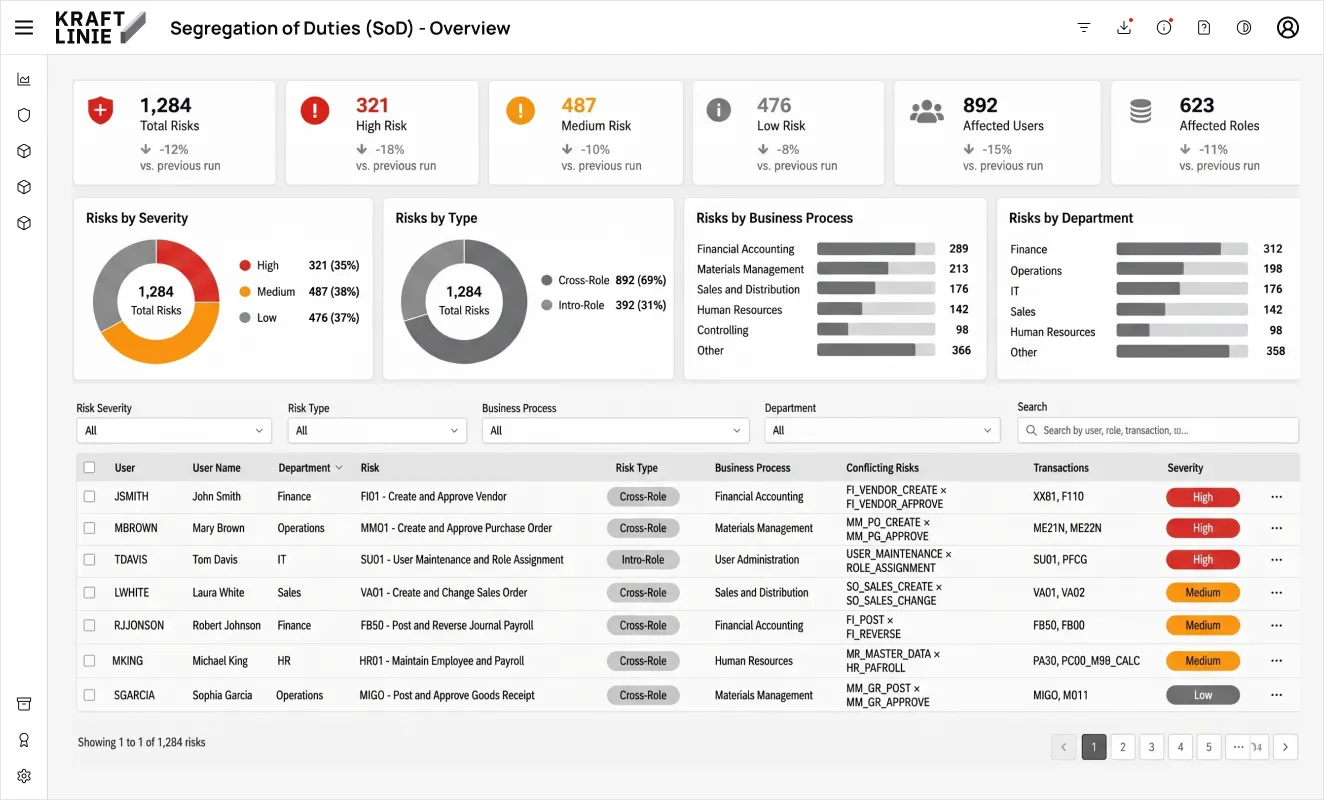
Nachweis eingetretener Risiken – Eine einzige Ansicht verbindet Risiko, Benutzer, Abteilung, in Konflikt stehende Regeln, Transaktionen und Konflikttyp und ermöglicht so eine nachvollziehbare Analyse und fundierte Entscheidungen. Beispielhafte Produktansicht. Die angezeigten Werte sind Beispieldaten.
Stellen Sie eine kontrollierte, lesende Verbindung zur SAP-Landschaft her und erfassen Sie die für die aktivierten Funktionen erforderlichen Sicherheits-, Konfigurations- und Zugriffsdaten.
Bewerten Sie technische Zustände und Zugriffsnachweise anhand konfigurierter Baselines, Regeln und Risikologik. Trennen Sie Rauschen von Risiken, die Handlungsbedarf erfordern.
Liefern Sie priorisierte Befunde, Verantwortlichkeitskontext, empfohlene Maßnahmen und nachvollziehbare Nachweise für Remediation und Audit-Bereitschaft.
Die rein lesende Bewertung trägt zur Stabilität des Produktivsystems bei und bietet gleichzeitig durchgängige Transparenz über sicherheitsrelevante Zustände.
Sichere RFC-Verbindung mit einem eingeschränkten Berechtigungsprofil, das auf die für die aktivierten Funktionen erforderlichen Daten abgestimmt ist.
Für den aktuellen Monitoring-Ansatz ist keine Agenteninstallation auf SAP-Applikations- oder Datenbankservern erforderlich.
Kraftlinie Gard liefert Diagnosen, Nachweise und empfohlene Gegenmaßnahmen, während SAP-Teams die Kontrolle über Änderungen am Produktivsystem behalten.
Entwickelt für SAP-Sicherheit, SAP Basis, Cybersecurity, Internal Controls, GRC, Audit sowie Prozessverantwortliche, die eine einheitliche Sicht auf SAP-Risiken und -Nachweise benötigen.
Nein. Die aktuelle Monitoring-Architektur ist rein lesend. Kraftlinie Gard liefert Diagnosen, Nachweise und empfohlene Gegenmaßnahmen, während Ihre SAP-Teams die Kontrolle über Änderungen am Produktivsystem behalten.
Der aktuelle Ansatz nutzt eine standardisierte, sichere RFC-Verbindung mit einem eingeschränkten Berechtigungsprofil, das so konzipiert ist, dass nur die für die aktivierten Funktionen erforderlichen Informationen erfasst werden.
Für den aktuellen Monitoring-Ansatz ist keine Installation von Endpoint-Agenten auf SAP-Applikations- oder Datenbankservern erforderlich.
Die Plattform ist so konzipiert, dass strukturierte Nachweise, Ausführungskontext und Nachvollziehbarkeit erhalten bleiben, damit Sicherheits-, Internal-Controls- und Audit-Teams nachvollziehen können, was erkannt, wie es eingestuft und wie es behandelt wurde.
Kraftlinie Gard umfasst eine sich weiterentwickelnde Zugriffsrisiko-Funktion, die SoD-Risiken aus SAP-Benutzern, Rollen, berechtigten Aktionen und Regelkombinationen sichtbar macht. Die Verfügbarkeit hängt von der Produktversion und dem aktivierten Modul ab.
Die Fiori-Zugriffsanalyse ist Teil der erweiterten Access-Governance-Roadmap und soll Fiori-Inhalte mit technischen Startberechtigungen und SAP-Berechtigungsnachweisen korrelieren.
Kraftlinie Gard positioniert sich als fokussierte SAP-Governance-, Risiko- und Sicherheitsplattform. Die richtige Architektur hängt vom Governance-Umfang des Kunden, den Workflow-Anforderungen, der Integrationslandschaft und dem Kontrollmodell ab.
Möchten Sie Ihre aktuelle Landschaft bewerten lassen oder haben technische Fragen zur Architektur der Plattform? Sprechen Sie direkt mit unseren Experten.
© 2026 Kraftlinie. Alle Rechte vorbehalten. – Datenschutzrichtlinie und Nutzungsbedingungen